

Mac od spoločnosti Apple má povesť zariadenia, ktoré si s bezpečnosťou poradí takmer samo. Nie je úplne nezaslúžená. macOS má viacero silných ochranných vrstiev a Apple ich v posledných rokoch ďalej rozvíja. V realite je ale firemný Mac stále endpoint, na ktorom sú prihlasovacie údaje, e-maily, dokumenty, prístup do cloudu aj interných systémov.
Mýtus o „nepriestrelnom Macu“ má korene najmä v minulosti. Windows bol dlhé roky dominantnou desktopovou platformou a útočníci prirodzene investovali najviac úsilia tam, kde bol najväčší počet potenciálnych obetí. Mac bol menší cieľ a zároveň mal bezpečnostné mechanizmy, ktoré bežnému používateľovi sťažovali spustenie škodlivého kódu.
Dnes macOS kombinuje viacero vrstiev ochrany. Gatekeeper kontroluje pôvod a podpis aplikácií, notarizácia umožňuje Apple kontrolovať softvér na známy škodlivý obsah a XProtect dokáže známy malvér blokovať alebo odstrániť. System Integrity Protection (SIP) zase obmedzuje zmeny kritických častí systému, a to aj pri vysokých oprávneniach. Apple tieto mechanizmy sám opisuje ako viacvrstvovú obranu. V žiadnom prípade ich nemožno vnímať ako záruku, že sa malvér na Mac nikdy nedostane.
Útočník nepotrebuje prelomiť ochranu macOS. Stačí mu používateľ
Najväčším problémom ochrany akéhokoľvek zariadenia je v dnešnej dobe zásadná zmena paradigmy pri útokoch. Do popredia sa namiesto hľadania zraniteľností dostali útoky cez identitu. Microsoft v roku 2026 popísal kampane, ktoré cez ClickFix návody a škodlivé DMG inštalátory distribuovali infostealery priamo pre macOS. Tie sa snažia ukradnúť heslá, session tokeny, dáta z prehliadačov či ďalšie údaje, ktoré môžu následne otvoriť cestu do firemných služieb.
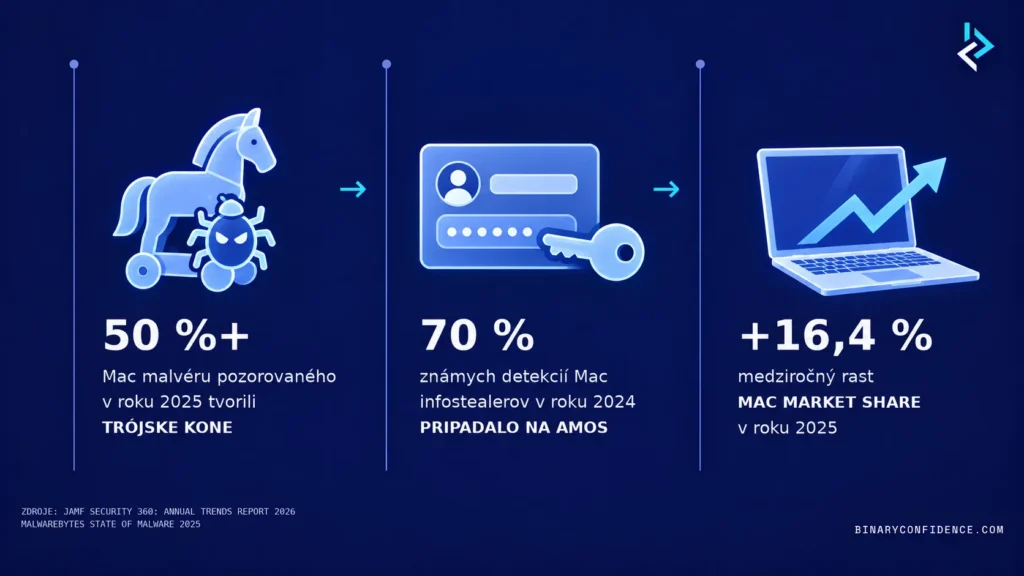
Aj dáta Jamf ukazujú posun od predstavy, že Mac malware je okrajový problém. V analýze viac ako 150-tisíc Macov za rok 2025 tvorili trójske kone viac ako polovicu sledovaného malvéru. Výskumníci zároveň upozornili na infostealery, ktoré už iba rýchlo neukradnú dáta a nezmiznú, ale snažia sa vytvoriť backdoor a prežiť aj reštart zariadenia.
Heslo ukradnuté z Mac zariadenia za necelú pol minútu
Útok cez falošný Microsoft Teams hovor, ktorý pred časom riešil náš Incident Response tím, je markantným príkladom toho, ako pri Mac platforme často netreba ísť cez žiadnu sofistikovanú ochranu. Vystupoval ako legitímny obchodný partner a počas hovoru predstieral problém so zvukom. Používateľa presvedčil, aby otvoril Terminál a spustil príkaz, ktorý mal údajne opraviť problém s Teams. V skutočnosti tým sám otvoril cestu škodlivému kódu.
XDR útok následne zachytil, zastavil a zariadenie izoloval od siete. Útočník ale nemusel poraziť Gatekeeper, SIP ani ďalšie ochranné mechanizmy. Navyše využíval legitímne nástroje, ktoré sú súčasťou macOS, ako napríklad curl, zsh, AppleScript či codesign.
Rastúce používanie Macov prirodzene zvyšuje aj ich hodnotu pre útočníkov. Dáta pritom ukazujú, že nejde iba o teoretické zraniteľnosti. Významnú časť reálne pozorovaného malvéru tvoria trójske kone a samostatným problémom sa stali infostealery zamerané na heslá, tokeny a ďalšie citlivé dáta.
Máte vo firme napadnutý Mac. Čo ďalej?
XDR dokáže upozorniť na podozrivú aktivitu a v ideálnom prípade zariadenie rýchlo izolovať. Samotný alert však ešte neodpovie na všetky otázky, ktoré firma po incidente potrebuje zodpovedať. Práve tu nastupuje digitálna forenzná analýza. Príbeh útoku zvyčajne musíte poskladať z množstva menších stôp.
Pri Mac malvéri nás napríklad zaujíma, či si vytvoril perzistenciu cez Launch Agents, Launch Daemons alebo Login Items. To sú mechanizmy, cez ktoré si môže zabezpečiť, že sa spustí znova aj po reštarte.
Ďalšie stopy pomáhajú vysvetliť, ako sa útok začal. File Quarantine môže pri bežne stiahnutom súbore ukázať jeho pôvod, čas stiahnutia aj aplikáciu, ktorá ho na zariadenie priniesla. História prehliadača alebo e-mailu zase môže analytika priviesť k phishingu, podvrhnutému inštalátoru alebo odkazu, cez ktorý sa škodlivý kód dostal dovnútra.
Potom treba zrekonštruovať, čo sa dialo po jeho spustení. Systémové logy môžu ukázať nezvyčajné procesy, inštaláciu softvéru či pokusy o získanie vyšších oprávnení. FSEvents pomáhajú určiť, kedy na disku vznikali, presúvali sa alebo mizli súbory. Zmeny firewallu zase môžu upozorniť na pokus malvéru vytvoriť si cestu pre ďalšiu komunikáciu.
Po incidente je dôležité aj to, čo s Macom neurobíte
Špecifiká macOS a moderných Macov ovplyvňujú nielen samotnú analýzu, ale aj prvú reakciu firmy na incident. Intuitívna snaha podozrivé zariadenie vypnúť, reštartovať alebo z neho začať mazať súbory môže zničiť časť stôp, ktoré analytici potrebujú.
Bežiaci systém môže obsahovať informácie o aktívnych procesoch, sieťových spojeniach či malvéroch, ktoré existujú iba v pamäti. Po vypnutí môžu byť tieto dáta nenávratne stratené. Pri moderných Macoch s Apple Silicon navyše vstupujú do hry hardvérovo previazané šifrovanie a ďalšie ochranné mechanizmy Apple, ktoré môžu následné získanie dát komplikovať.
Pri podozrení na vážnejšiu kompromitáciu preto nie je dobrým prvým krokom svojpomocné „čistenie“ zariadenia. Nemažte podozrivé súbory, nepreinštalujte systém a o vypnutí či ďalšom postupe sa ideálne poraďte s Incident Response alebo DFIR tímom.
Ako zabezpečiť Mac vo firme
Silné vstavané mechanizmy dávajú organizácii dobrý základ. Bez centrálnej správy však firma nevie, či sú na všetkých zariadeniach skutočne zapnuté, aktualizované a správne nakonfigurované.
Pre firemné Macy preto platí niekoľko praktických pravidiel:
- Spravujte zariadenia centrálne cez MDM a majte aktuálny inventár Macov, verzií macOS a nainštalovaných aplikácií.
- Vynucujte aktualizácie macOS aj aplikácií.
- Zapnite FileVault a recovery kľúče ukladajte kontrolovane cez správu zariadení.
- Nenechávajte používateľov permanentne pracovať s lokálnymi admin právami.
- Nevypínajte Gatekeeper alebo SIP iba preto, že niečo „inak nejde“.
- Používajte endpointovú ochranu, a relevantnú telemetriu napojte do monitoringu alebo SOC.
- Chráňte firemné identity silným MFA, ideálne phishing-resistant metódami.
- Vzdelávajte používateľov, aby spozorneli pri neočakávaných výzvach.
Mac môže byť veľmi dobre zabezpečeným firemným endpointom. Podmienkou však je, že sa jeho vstavaná ochrana spojí so správnou konfiguráciou, patchovaním, správou a monitoringom. Svetové štatistiky popísané vyššie hovoria jasne. Spoliehať sa na logo na veku už nestačí.