

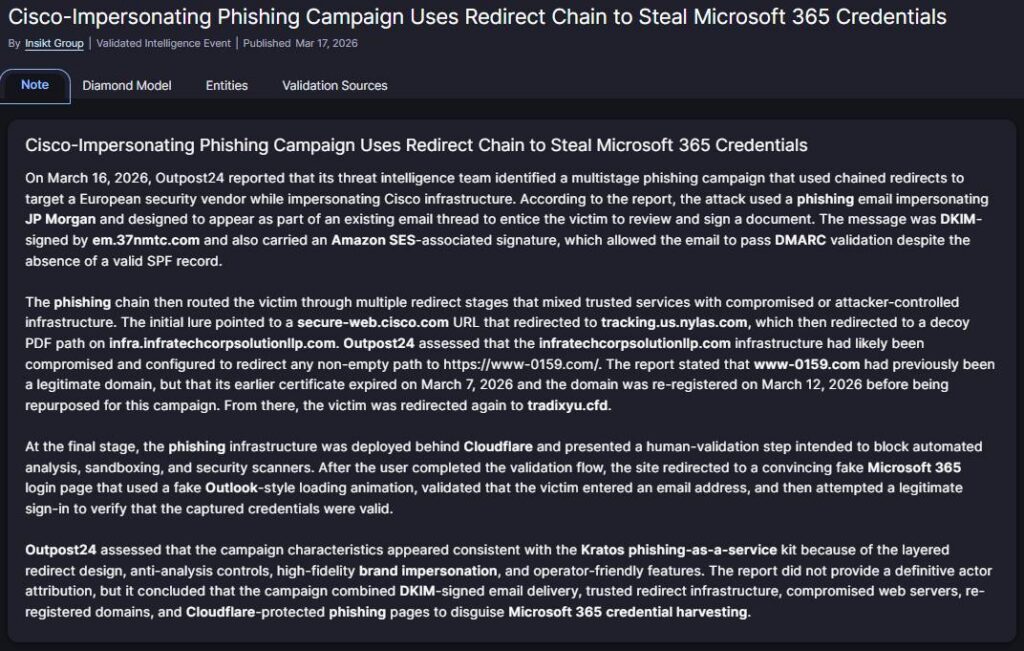
Iba pár mesiacov dozadu obiehal svet e-mail, ktorý sa vydával za správu od americkej banky JPMorgan. Príjemcov vyzýval, aby klikli na link, ktorý prešiel cez reťazec presmerovaní, pričom obsahoval aj legitímne domény spoločností ako Cisco. Známa banka, dôveryhodná technologická firma a adresy bez zlej reputácie vytvárali dojem, že sa nič nebezpečné nedeje. Klienti Binary Confidence už vtedy vďaka nášmu aktívnemu vyhľadávaniu hrozieb vedeli, že ide o rafinovane skrytý útok, ktorého cieľom je virtuálny office firmy.
Útočníci sa spoliehali na to, že ich link prejde cez štandardnú kontrolu prvej adresy, ktorá bola zamaskovaná cez presmerovanie, a v tomto prípade by nestačila. Odhalila ich až naša hlbšia dynamická analýza, pri ktorej analytici sledovali celý reťazec tak, ako ním prechádzal používateľ. Na jeho konci sa ukázal skutočný cieľ kampane. Falošná prihlasovacia stránka cloudového prostredia Microsoft 365 bola útočníkmi pripravená kradnúť používateľské meno a heslo obete.
Z analyzovaných e-mailov a súvisiacej infraštruktúry sme získali konkrétne indikátory, upozornili klientov na prebiehajúcu aktivitu a pripravili SOC analytikov na to, čo majú hľadať. Útok sa ešte nemusel objaviť v sieti klienta. Informácie potrebné na obranu však už existovali mimo nej. Presne na to je dobré spravodajstvo o kybernetických hrozbách tzv. threat intelligence.
Útok nemusí začať vo vašej sieti
Firewall, EDR a SIEM sledujú, čo sa deje na hranici siete, na koncových zariadeniach a v interných logoch. Threat Intelligence, teda spravodajstvo o kybernetických hrozbách, rozširuje tento pohľad za hranice organizácie.
Sleduje aktivity útočníkov, ich ciele, infraštruktúru, využívané zraniteľnosti aj uniknuté firemné dáta. Zdroje siahajú od verejného internetu a databáz malvéru cez dark web až po Telegram a uzavretejšie diskusné fóra.
„Threat Intelligence dáva organizácii lepší pohľad na to, ako jej infraštruktúru vidia útočníci zvonku. Zároveň jej umožňuje sledovať aktivity skupín, ktoré by sa jedného dňa mohli zamerať aj na ňu,“ vysvetľuje Jakub Zuber, expert Binary Confidence na Threat Intelligence.
Threat feed ešte nie je Threat Intelligence
Bezpečnostné platformy denne spracujú množstvo škodlivých domén, IP adries, súborov, zraniteľností a únikov. Samotný zoznam indikátorov však firmu neochráni. Threat feed prináša dáta. Threat Intelligence ich overuje, prepája s konkrétnou kampaňou a zasadzuje do prostredia klienta. Až potom sa z nich stane podklad na rozhodnutie alebo obranné opatrenie.
„Klientom neposielame surové dáta. Informácie analyzujeme, vyfiltrujeme a odovzdáme im hotový výstup: čo ich ohrozuje, čo majú preveriť a aké kroky majú urobiť,“ hovorí Zuber. Bez analytika, ktorý rozumie klientovi a odlíši signál od šumu, môže aj kvalitný feed vytvoriť iba ďalší prúd alertov.
Nemocnica čelí iným rizikám ako výrobný podnik, banka alebo dodávateľ obranného priemyslu. Preto vytvárame pre každého klienta vlastný Threat Intelligence profil podľa jeho odvetvia, technológií a verejnej digitálnej stopy.
Sledujeme priame zmienky o organizácii, útoky na podobné firmy aj aktivitu proti celému sektoru. Profil pomáha filtrovať aj zraniteľnosti. Kritická chyba v technológii, ktorú klient nepoužíva, má inú prioritu ako aktívne zneužívaná zraniteľnosť v jeho verejne dostupnom systéme.
Threat Intel kombinuje top zdroje a top analytikov
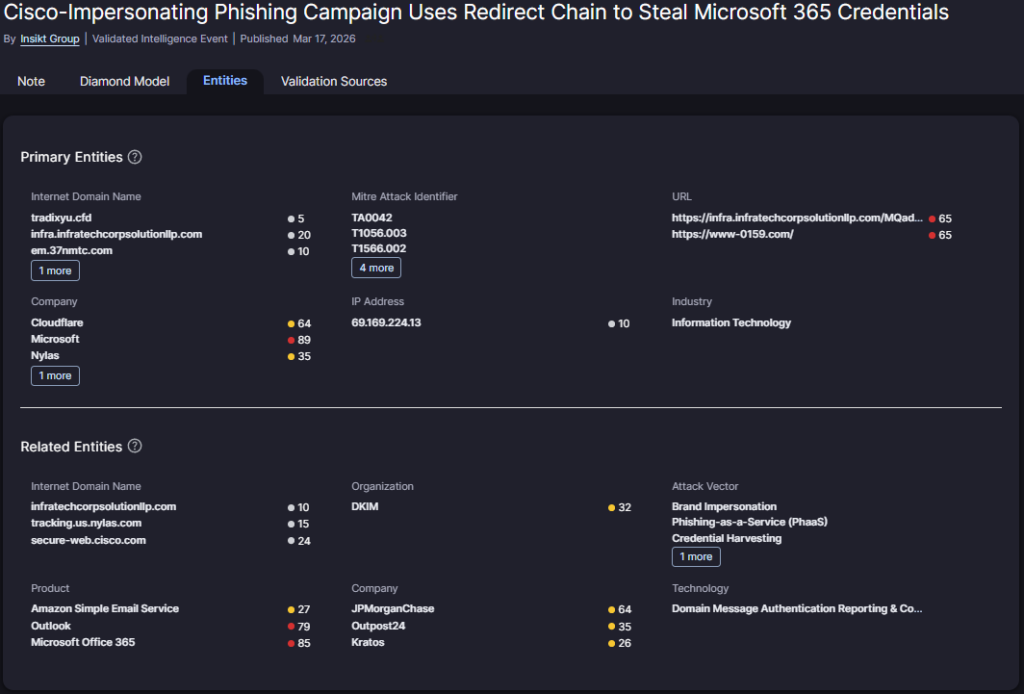
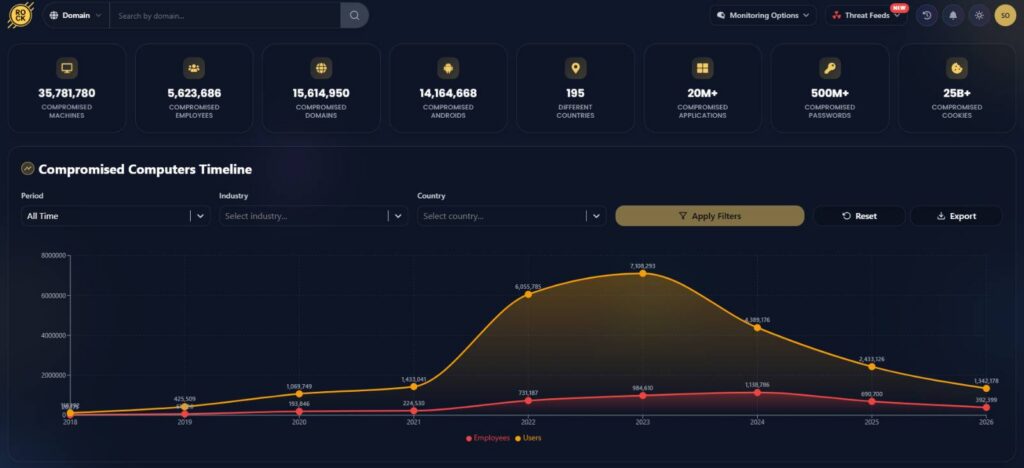
V Binary Confidence kombinujeme viacero zdrojov. Recorded Future prináša informácie o kampaniach, útočníkoch a zraniteľnostiach. Google Threat Intelligence dopĺňa kontext k malvéru, súborom a doménam. Hudson Rock používame na monitoring kompromitovaných účtov a infostealerových infekcií.
Údaje prepájame v OpenCTI, kde vidíme vzťahy medzi kampaňami, útočníkmi, malvérom, zraniteľnosťami, cieľmi a technickými indikátormi. Platformy ich dokážu zhromaždiť a korelovať. Analytik však musí posúdiť ich dôveryhodnosť, aktuálnosť a význam pre konkrétneho klienta.
Spracovanie relevantnej hrozby má päť krokov:
- Zachytíme kampaň, zraniteľnosť, únik alebo zmienku o klientovi.
- Overíme zdroje a doplníme kontext.
- Posúdime relevanciu tak, že ju porovnáme s profilom klienta.
- Vyberieme indikátory, ktoré možno hľadať v infraštruktúre.
- Navrhneme opatrenia.
Výsledok dostanú klient a zároveň SOC, ktorý môže upraviť detekcie alebo spustiť cielený threat hunting. Pri úvodnej kampani sme tak vedeli konať aj bez mena útočníka. Rozhodujúce boli spôsob útoku, cieľ a stopy, ktoré po sebe zanechával.
Threat Intelligence dáva SOC-u potrebný náskok
Ak SOC vie, že proti určitému sektoru prebieha konkrétna kampaň, dokáže citlivejšie vyhodnocovať podobné e-maily, prihlásenia a sieťové udalosti. Indikátory možno porovnať s historickými logmi, doplniť do pravidiel alebo použiť pri hľadaní stôp, ktoré ešte nevytvorili klasický alert.
Threat Intelligence pomáha aj pri incidente. Pozorované správanie možno porovnať so známymi postupmi útočníkov a rýchlejšie určiť, kde hľadať ich ďalší krok. „Keď poznáme taktiky útočníka, môžeme na ne pripraviť analytikov, nasmerovať investigáciu a počas incidentu výrazne zúžiť priestor, na ktorý sa potrebujeme zamerať,“ vysvetľuje Zuber.
Identita zamestnanca ako cieľ hackerov
Aj z našich priamych skúseností vieme, že zamestnanci využívajú zamestnanecké e-mailové adresy aj na osobné účely, napríklad pri herných platformách alebo online nákupoch. Firemný účet vášho zamestnanca sa tak môže kedykoľvek objaviť v dátach po phishingu, úniku databázy alebo infekcii infostealerom.
Dnes je identita používateľa využívaná až pri viac ako 60 % všetkých útokov. Potvrdzujú to výskumy naprieč bezpečnostnými organizáciami po celom svete. Výskumný útvar Palo Alto Networks Unit 42 uvádza, že až 65 % úspešných prienkov využíva údaje bežného používateľa. Udiať sa to môže aj na súkromnom zariadení, kde zamestnanec použil pracovnú adresu. Presne pre tento prípad monitorujeme u našich klientov aj úniky prihlasovacích údajov.
Služba Hudson Rock pri takomto úniku poskytuje kontext o zasiahnutom zariadení a službách, ku ktorým sa používateľ prihlasoval. Analytik posúdi, či ide o neplatný starý údaj alebo riziko pre firemné prostredie. Po detekcii nasleduje zmena hesla, zneplatnenie relácií, kontrola MFA, preverenie zariadenia či analýza neštandardných prihlásení.
Threat Intelligence vidí ukradnutý „kľúč“ mimo organizácie. Monitoring Microsoft 365 môže následne odhaliť, či sa ho niekto pokúša použiť vo vnútri.
Threat intelligence zužuje pole hackerom
Najväčšiu hodnotu má Threat Intelligence vtedy, keď vstupuje priamo do práce SOC-u, detekčného inžinierstva a Incident Response tímu. Nenahrádza firewall, EDR, SIEM ani analytikov. Pomáha im však sústrediť sa na najpravdepodobnejšie a najdôležitejšie hrozby.
Threat Intelligence nepredpovie každý útok, ale zmenšuje priestor pre prekvapenie. Organizácia vďaka nemu vidí samu seba očami útočníka, pripravuje obranu na jeho postupy a zachytáva varovné signály skôr, než sa zmenia na incident.
V Binary Confidence vytvárame pre klientov vlastné Threat Intelligence profily, monitorujeme relevantné kampane, úniky, zraniteľnosti a aktivity útočníkov a zistenia prepájame s praktickou ochranou v SOC-u. Naši klienti sa tak môžu pozrieť na svoju firmu očami útočníka skôr, než sa on pozrie zblízka.

Táto aktivita je podporovaná European Cybersecurity Competence Centre (ECCC) ako súčasť projektu s grantovým kódom: 101145856 a Ministerstvom investícií, regionálneho rozvoja a informatizácie ako súčasť projektu Plán obnovy pod grantovým kódom: 17I04-04-V02-00001.