

Pred pár rokmi mala firma po zverejnení kritickej zraniteľnosti aspoň relatívne predvídateľné časové okno. Dnes sa zraniteľnosť zneužíva ešte skôr, ako sa o nej väčšina obrancov vôbec dozvie. Kým útočníkom pomáha AI automatizácia, firmy potrebujú na manažment zraniteľností novú stratégiu.
V„starých dobrých časoch musel objavenú chybu niekto analyzovať, vytvoriť funkčný exploit, pripraviť infraštruktúru a až potom ju začať vo väčšom zneužívať. Proces zaberal niekoľko dní až týždňov a pre obrancov to znamenalo vitálny priestor na šírenie osvety a vydanie záplaty.
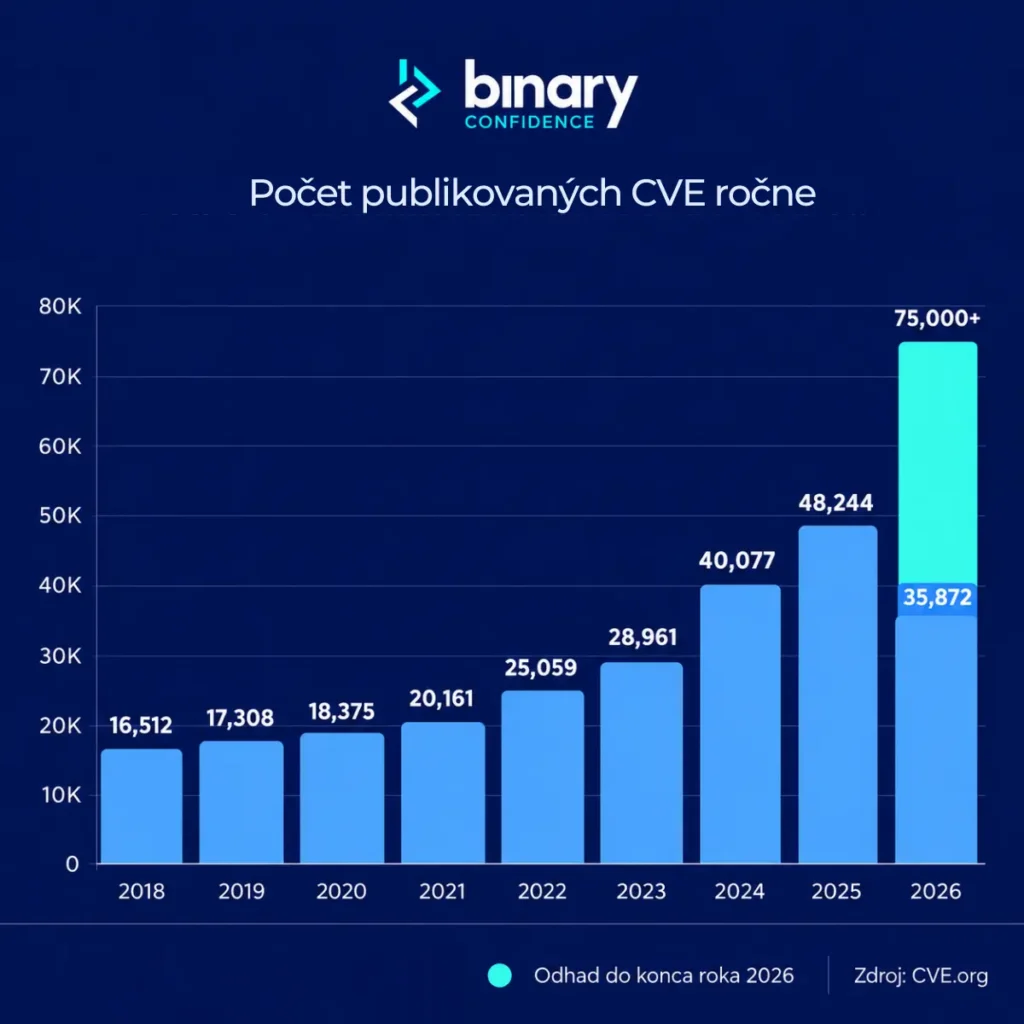
Posledné roky obrátili tento systém naruby a vďaka automatizácii cez AI počet publikovaných CVE rastie rekordným tempom. „Už nestačí pravidelne otvoriť report a skontrolovať, čo pribudlo. Manažment zraniteľností sa mení z pravidelnej IT údržby na nepretržitý proces, v ktorom rozhodujú presné informácie, automatizácia a rýchlosť reakcie,“ vysvetľuje Jozef Rusnák zo spoločnosti Binary Confidence.
Objem objavených CVE od nástupu AI raketovo rastie
CVE Program evidoval v roku 2016 približne 6 500 publikovaných CVE záznamov. V roku 2025 ich bolo viac ako 48-tisíc a predikcia na rok 2026 je viac ako 75-tisíc zraniteľností. Za necelú dekádu teda ročná produkcia vzrástla viac ako desaťnásobne.
Pre IT alebo bezpečnostné tímy ide o masívny nárast práce. Každý ďalší operačný systém, firewall, VPN koncentrátor, browser, framework či externý nástroj pridáva ďalší prúd zraniteľností, ktorý treba sledovať.
Manuálne prechádzať všetko, čo každý deň pribudne, a následne zisťovať, či sa daná chyba týka práve vašej infraštruktúry, prestáva byť pri komplexnejšom prostredí realistické.
AI skracuje cestu od zraniteľnosti k funkčnému exploitu
Rast počtu CVE je iba jednou polovicou problému. Tou druhou je rýchlosť. AI dnes dokáže pomáhať pri analýze zdrojového kódu, identifikovaní potenciálnych chýb, analýze patchov či vývoji a testovaní exploitov.
CrowdStrike už v roku 2025 upozorňoval, že generatívna AI môže výrazne urýchliť vulnerability research a iteratívne vytváranie exploitov. Google Threat Intelligence Group v roku 2026 dokonca popísala prvý prípad zero-day exploitu, o ktorom sa domnieva, že bol vyvinutý s pomocou AI.
Nie každý nový CVE bude päť minút po publikovaní automaticky zneužiteľný. Je ale zjavné, že činnosti, ktoré kedysi vyžadovali veľa manuálnej práce špecialistu, možno stále viac automatizovať. Obrancovia tak namiesto ľudí súťažia s čoraz viac automatizovaným procesom.
Čas na reakciu prešiel do mínusových čísel
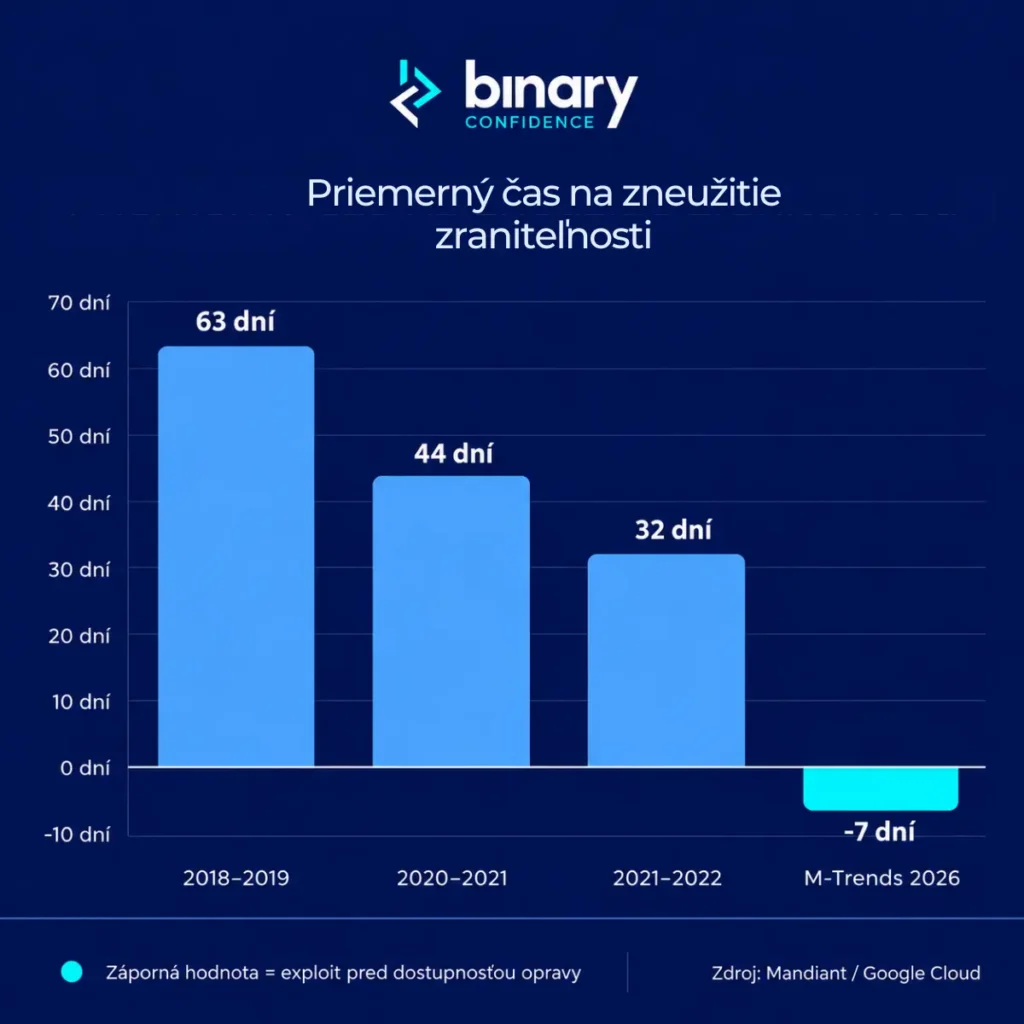
Time-to-exploit, teda čas, za ktorý dokážu útočníci známu zraniteľnosť efektívne zneužiť, klesol pri niektorých zo 63 dní v rokoch 2018 – 2019 na 32 dní v rokoch 2021 – 2022. V roku štatistika doslova „prerazila dno“ a M-Trends 2026 už uvádza priemerný time-to-exploit -7 dní. Zraniteľnosť je teda v priemere zneužívaná dni pred vydaním použiteľnej záplaty.
Pre manažment zraniteľností to znamená zmenu paradigmy. Firma už nemôže automaticky počítať s tým, že medzi oznámením problému a útokom dostane niekoľko dní na reakciu.
Manažment zraniteľností začínať inventúrou všetkého čo máte
„Ťažko patchovať niečo, o čom ani neviete, že to vo firme máte, a presne toto je priestor na chaos. Jeden zamestnanec má jednu verziu prehliadača, druhý inú. Vývojár si nainštaluje nástroj, ktorý potrebuje na konkrétny projekt,“ hovorí Jozef Rusnák a zdôrazňuje, že v bežnej firemnej sieti sa môžu diať veci bez toho, aby o tom centrálne IT vôbec vedelo.
Ani najlepší zoznam nových CVE nepomôže firme, ktorá nevie, kde sa zraniteľný produkt nachádza. Dobrý manažment zraniteľností preto stojí na asset a configuration manažmente. Potrebujete vedieť, aké servery, stanice a sieťové zariadenia prevádzkujete. Aké operačné systémy na nich bežia a aké aplikácie či konkrétne verzie softvéru používajú.
Určite si priority v patchovaní zraniteľností
Nie každá zraniteľnosť vašej infraštruktúry zlomí krk. Ak firma neprevádzkuje zasiahnutý produkt, alebo aktuálne vydaná CVE rieši zraniteľnosť na toole vo vnútri siete priorita je nižšia. V prípade, že sa zjaví kritická zraniteľnosť na vonkajšom firewalle, VPN bráne alebo inom zariadení vystavenom internetu, jej oprava je relevantná okamžite.
Informácie musia prichádzať priebežne, ale zároveň musia byť filtrované podľa konkrétnych technológií, ktoré organizácia používa. Efektívny vulnerability management preto potrebuje prepojiť vulnerability intelligence s inventárom aktív a kontextom konkrétnej organizácie. Až potom možno rozhodnúť, čo treba riešiť dnes, čo môže počkať a čo sa firmy vôbec netýka.
Od objavenia CVE po overenie opravy musí existovať uzavretý proces
Pri každom kroku musí byť zrejmé, kto je zaň zodpovedný. Niekto musí sledovať nové zraniteľnosti. Niekto musí posúdiť ich relevanciu a závažnosť. Informácia musí skončiť u človeka, ktorý vie vykonať nápravu, a následne treba overiť, či sa problém naozaj odstránil.
Práve posledné metre tohto procesu bývajú často najťažšie. Staršia verzia aplikácie môže byť previazaná s produkciou, používateľ ju nechce aktualizovať a výrobca zariadenia nemusí mať ešte dostupný patch. „Manažment zraniteľností je efektívny len vtedy, ak je to reálny organizačný a technický proces. Porovnávanie zoznamu CVE so zoznamom vašich assetov v pri súčasných objemoch nových zraniteľností nestačí,“ zdôrazňuje Jozef Rusnák
SOC môže problém sledovať aj vtedy, keď sa práve nič nedeje
Dohľadové centrum kybernetickej bezpečnosti (SOC) zvyčajne spájame hlavne s detekciou útokov. Jeho výhodou však je, že už má bezpečnostný kontext o prostredí zákazníka a funguje kontinuálne. SOC tak môže priebežne sledovať nové zraniteľnosti, posudzovať ich relevanciu a dostať informáciu k správnemu človeku ešte predtým, než sa objaví incident.
To je dôležité najmä pri zariadeniach, ktoré zostávajú mimo každodennej pozornosti administrátorov. Server s neaktuálnym softvérom môže byť viditeľný pri bežnej správe. Firewall alebo iné sieťové zariadenie však môže fungovať celé mesiace bez toho, aby niekto dostal varovanie, že jeho firmvér obsahuje kritickú chybu.
Ako robíme manažment zraniteľností v SOC Binary Confidence
V našom Dohľadovom centre kybernetickej bezpečnosti sme časť procesu postavili tak, aby sa kombinovala automatizácia s rozhodnutím analytika. Pri klientoch máme zmapované technológie, ktoré používajú. Automatizovaný nástroj denne prechádza dostupné informácie o nových zraniteľnostiach a pripravuje pre SOC prehľad relevantný k týmto technológiám. Analytik následne vyhodnotí, čo je skutočne vážne a čo sa konkrétneho klienta týka.
Následná distribúcia je opäť automatizovaná. Analytik určí, ktorým zákazníkom sa informácia týka, a upozornenie možno odoslať bez manuálneho prepisovania a preposielania jednotlivých správ. Z procesu, ktorý kedysi vyžadoval veľa rutinných krokov, zostáva človeku najmä tá časť, kde je jeho úsudok najcennejší: posúdiť riziko a určiť prioritu.
Pri dnešnom množstve zraniteľností je presne toto pointa efektívizácie procesu. Manažment zraniteľností nemá produkovať viac práce, ale čo najrýchlejšie oddeliť problém, ktorý sa vás reálne týka, od tisícov problémov, ktoré sa vás netýkajú.

Táto aktivita je podporovaná European Cybersecurity Competence Centre (ECCC) ako súčasť projektu s grantovým kódom: 101145856 a Ministerstvom investícií, regionálneho rozvoja a informatizácie ako súčasť projektu Plán obnovy pod grantovým kódom: 17I04-04-V02-00001.